Ataque cibernético massivo sabota geladeiras de supermercados na França
Ataque cibernético supermercados causa colapso na refrigeração francesa
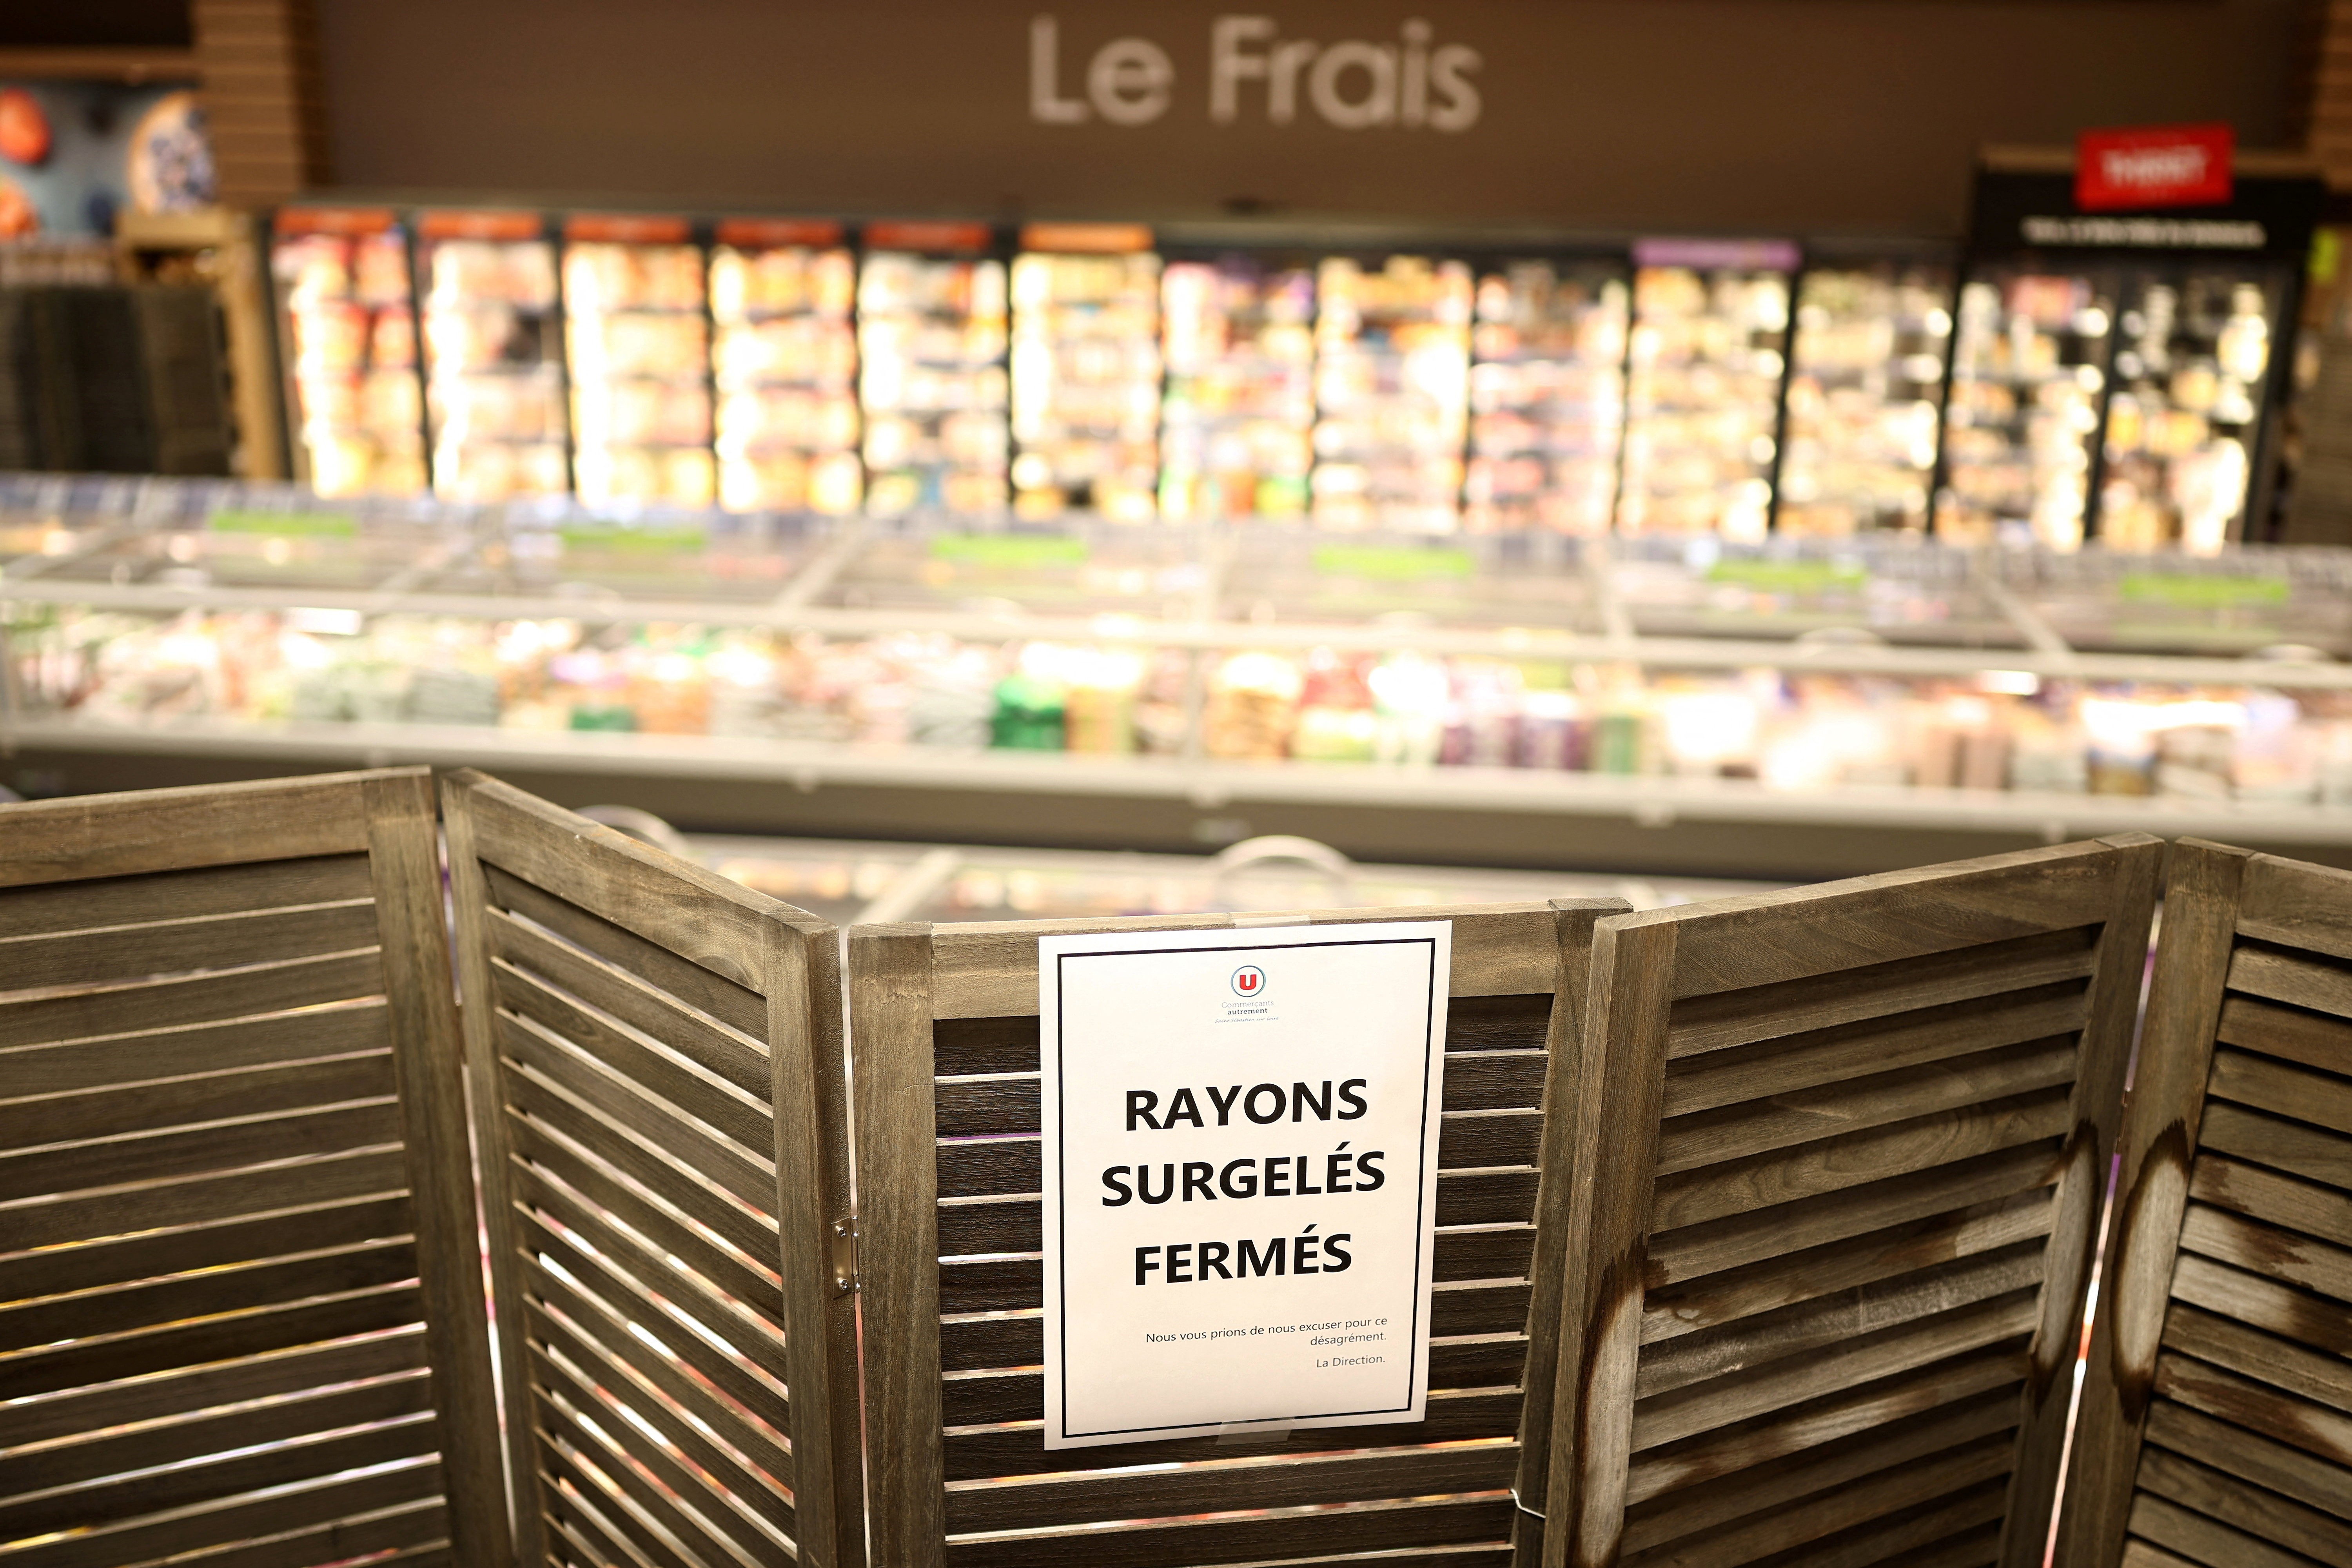
Um ataque cibernético de proporções sem precedentes afetou dezenas de supermercados em toda a França durante a madrugada, comprometendo os sistemas de controle de temperatura das geladeiras e freezers. O ataque cibernético supermercados resultou na elevação controlada das temperaturas para 50 graus Celsius, provocando incêndios em diversas unidades e destruição massiva de alimentos perecíveis. A Procuradoria de Paris confirmou tratar-se de uma operação coordenada de "grande escala" que impactou múltiplas redes varejistas simultaneamente.
Dimensão do impacto nas principais redes varejistas
As consequências do ataque cibernético supermercados foram sentidas por grandes grupos do setor. O Carrefour reportou 80 lojas atingidas pela invasão, enquanto a Monoprix informou que aproximadamente 5% de sua rede sofreu comprometimento dos sistemas. A Les Mousquetaires, proprietária da rede Intermarché, declarou que cerca de 150 estabelecimentos tiveram seus refrigeradores aquecidos a 50 graus Celsius durante seis horas consecutivas na noite anterior ao incidente ser descoberto.
A Cooperativa U também foi vítima do ataque. Seu presidente-executivo, Dominique Schelcher, expressou preocupação em mensagem divulgada nas redes sociais: "Atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar do povo francês é de extrema gravidade e não tem precedentes". As redes E. Leclerc e Auchan ainda não se posicionaram publicamente sobre possíveis impactos.
Funcionamento vulnerável dos sistemas de refrigeração
Os sistemas de gerenciamento de refrigeração em supermercados modernos operam através de painéis de controle inteligentes conectados à internet, estrutura que permite às empresas de manutenção realizarem ajustes remotos sem necessidade de presença física. Essa conectividade, embora proporcione eficiência operacional, criou vulnerabilidades exploráveis por atores maliciosos. O ataque cibernético supermercados aproveitou exatamente essa característica para infiltrar-se nas infraestruturas de refrigeração e elevar deliberadamente as temperaturas.
Origem da vulnerabilidade e responsabilidades
Investigações preliminares da Agência Nacional de Segurança Cibernética da França (ANSSI), direcionadas pelo primeiro-ministro Sébastien Lecornu, identificaram uma vulnerabilidade crítica no software de gerenciamento de refrigeração fornecido pela empresa dinamarquesa Danfoss. A empresa admitiu estar "ciente de incidentes na França que afetaram um número limitado de sistemas de gerenciamento de refrigeração".
A Danfoss atribuiu os problemas ao uso de versões desatualizadas de firmware nos equipamentos afetados, ressaltando que "há muito tempo recomenda aos clientes que mantenham os sistemas com suporte atualizados com as versões mais recentes de firmware e que migrem os sistemas antigos para soluções de última geração". Em 9 de agosto anterior, a equipe de pesquisadores Team82 da empresa de cibersegurança Claroty havia publicado um relatório detalhando vulnerabilidades específicas no controlador Danfoss AK-SM 800A, documentando falhas que permitiriam contornar mecanismos de autenticação e executar código malicioso em dispositivos comprometidos.
Resposta institucional e cooperação europeia
Diante da gravidade da situação, a França acionou mecanismos de coordenação europeia. As autoridades francesas confirmaram estar "coordenando ações com seus homólogos europeus, já que outros países também podem ser afetados" durante as investigações. A Federação do Comércio e da Distribuição da França (FCD), entidade representativa do setor varejista, exigiu "total transparência" da Danfoss sobre os detalhes técnicos do incidente.
Christel Delberghe, diretora-geral da Eurocommerce, associação europeia do varejo, ressaltou a importância do ocorrido: "O comércio de varejo e atacado desempenha um papel essencial no abastecimento da Europa com os bens de que as pessoas dependem diariamente. Este incidente destaca a importância da resiliência em toda a cadeia de abastecimento."
Precedentes similares e extensão global do problema
Este não foi o primeiro incidente deste tipo. Em fins de agosto, cerca de uma dúzia de supermercados que atendem bases militares dos Estados Unidos enfrentou problemas similares em sistemas de refrigeração, resultando em perda significativa de estoques alimentares. Os padrões operacionais dos ataques apresentam semelhanças notáveis, sugerindo possível coordenação ou replicação de técnicas entre diferentes campanhas maliciosas.
A operadora holandesa Ahold Delhaize, que administra a maior rede de supermercados da Holanda (Albert Heijn) e possui operações significativas nos Estados Unidos, também reportou enfrentamento de um "problema de segurança" em sua infraestrutura. A empresa desativou vários sistemas como medida de proteção, impactando o serviço de entregas online que representa aproximadamente 10% das vendas da Albert Heijn. As filiais americanas da Ahold, incluindo Stop & Shop, Giant, Hannaford e Food Lion, exibiram avisos sobre indisponibilidade temporária de seus websites.
Recuperação e lições aprendidas
Conforme informado pela FCD, algumas das lojas francesas afetadas já retomaram suas atividades normais. No entanto, não existe estimativa consolidada da dimensão total das perdas do setor resultantes do ataque cibernético supermercados. As autoridades continuam investigando se outras empresas francesas e europeias enfrentam riscos similares relacionados à mesma vulnerabilidade ou a variações exploráveis do código malicioso utilizado.
O incidente reforça a necessidade urgente de atualização sistemática de firmware em equipamentos críticos de infraestrutura, implementação de autenticação multifatorial e segmentação de redes para minimizar a propagação de comprometimentos em caso de invasão bem-sucedida.